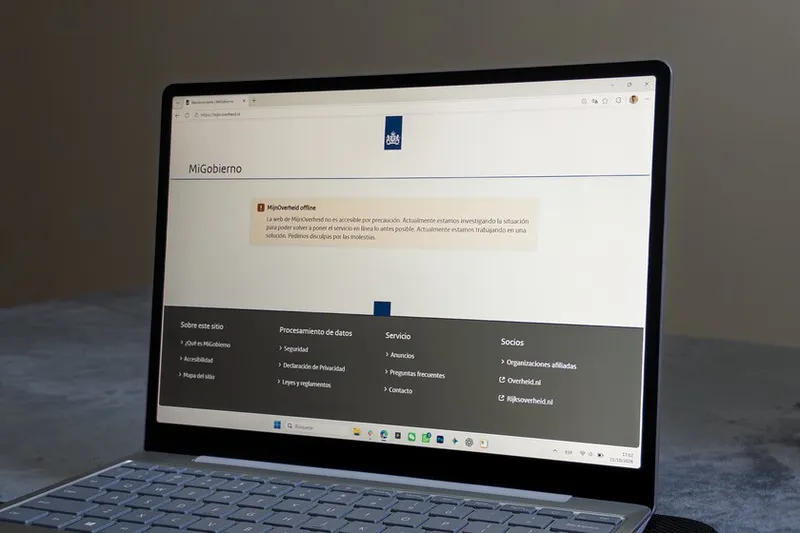
Internet funciona tan bien la mayor parte del tiempo que apenas pensamos en todo lo que ocurre detrás de una página antes de que aparezca en nuestra pantalla. Simplemente entramos, hacemos lo que necesitamos y seguimos adelante. Pero hoy la experiencia puede ser distinta: una web oficial muestra mantenimiento, otra devuelve un error y alguna ha dejado directamente de estar disponible . No estamos viendo una única página que falla por casualidad, sino las consecuencias visibles de un problema que afecta a una tecnología profundamente extendida y que ha llevado a varias organizaciones a tomar una decisión poco habitual: desconectar antes que seguir expuestas.
Ahora sabemos qué hay detrás de esas interrupciones. PHP, uno de los lenguajes más extendidos de la web, ha tenido que publicar correcciones para dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619 . La recomendación de las autoridades de ciberseguridad es directa: actualizar cuanto antes y, si eso no es posible o las mitigaciones temporales no bastan, considerar dejar el sistema fuera de línea. Esa cautela ya se ha traducido en decisiones concretas en Europa, donde administraciones y otros organismos de Países Bajos, Finlandia, Dinamarca y Francia han retirado temporalmente webs y servicios públicos de Internet.
PHP trabaja justo en una parte de Internet que normalmente no vemos: el servidor. Cuando abrimos determinadas webs, este lenguaje puede encargarse de generar contenido dinámico, consultar bases de datos o ejecutar parte de la lógica necesaria antes de que la página llegue a nuestro navegador. Esa posición ayuda a entender la dimensión del problema. Según W3Techs , PHP está presente en el 69,3% de las webs cuyo lenguaje del lado del servidor puede identificarse.
WordPress, que depende de PHP y alimenta el 39,6% de todas las webs, es quizá el ejemplo más reconocible, aunque las vulnerabilidades no están en WordPress. La parte técnica es compleja, pero la consecuencia es relativamente sencilla de entender. Las dos vulnerabilidades afectan a la forma en que PHP maneja ciertos errores de memoria durante una petición y pueden dejar al servidor en un estado inseguro. Si se dan las condiciones adecuadas, una petición construida por un atacante puede aprovechar ese comportamiento para ejecutar código de forma remota sin haber iniciado sesión previamente.
No hablamos, por tanto, de un simple fallo que tumba una página: el riesgo está en que alguien consiga hacer que el propio servidor ejecute instrucciones no autorizadas. La amenaza, además, ya ha dejado de ser puramente teórica. Cloudflare asegura haber detectado tráfico de ataque dirigido contra clientes expuestos a estas vulnerabilidades y afirma que los atacantes han ido modificando sus cargas para intentar esquivar las defensas desplegadas. Eso confirma que ya existe actividad real intentando explotar estos fallos, pero conviene separar cuidadosamente dos escenarios: que haya intentos contra sistemas vulnerables no significa que las administraciones que han desconectado servicios hayan sido comprometidas.
Por ahora, no tenemos pruebas de que esos apagados respondan a intrusiones confirmadas. Como señalamos arriba, este escenario ha llevado a las autoridades a plantear una medida mucho menos habitual: desconectar los sistemas que no puedan protegerse a tiempo. El NCSC británico contempla expresamente dejar un servicio fuera de línea cuando no sea posible aplicar las correcciones o mitigaciones necesarias, una línea que también ha marcado NSA Cyber . En Europa esa opción ya se ha convertido en decisiones concretas: organismos y servicios de Países Bajos, Finlandia, Dinamarca y Francia han retirado temporalmente webs o plataformas.
Durante las comprobaciones, algunas mostraban páginas de mantenimiento, otras devolvían un error 503 y algunas ni siquiera respondían. En desarrollo. En Xataka | Cada cuánto debemos cambiar TODAS nuestras contraseñas según tres expertos en ciberseguridad