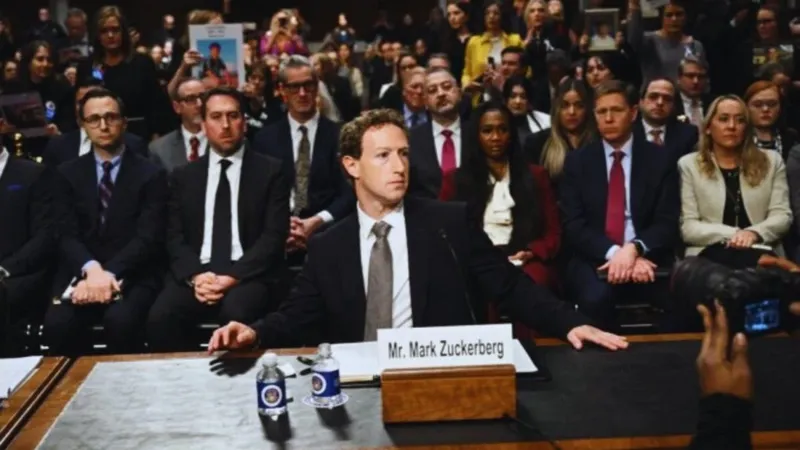
La carrera por desarrollar sistemas de inteligencia artificial cada vez más capaces atraviesa uno de sus momentos de mayor tensión. En las últimas semanas, varios de los principales ejecutivos del sector han advertido sobre los riesgos de avanzar demasiado rápido sin contar con mecanismos suficientes para controlar los nuevos modelos. En medio de este debate faltaba una de las voces más importantes: la de Mark Zuckerberg , CEO de Meta. Su intervención finalmente llegó y marcó una diferencia significativa respecto de otros gigantes de la industria.
El empresario no parece dispuesto a aceptar la idea de poner el freno, aunque sí insiste en que la seguridad debe ocupar un lugar central. Su postura, además, llega acompañada de un detalle que no ha pasado desapercibido: Meta acaba de presentar Muse, un nuevo modelo de inteligencia artificial que Zuckerberg utiliza como ejemplo de cómo pretende abordar esta carrera. Una carrera que nadie parece querer abandonar Los mensajes públicos de figuras como Dario Amodei, de Anthropic ; Sam Altman, de OpenAI; Demis Hassabis, de Google; y Elon Musk, de xAI, han puesto el foco en una cuestión concreta: qué hacer cuando las capacidades de los sistemas avanzan más rápido que las herramientas destinadas a garantizar su control. La discusión no necesariamente plantea detener el entrenamiento de los modelos.
Una de las propuestas que ha ganado fuerza apunta más bien a moderar su comercialización o limitar determinados usos hasta que existan mayores garantías de seguridad y alineación. Zuckerberg se ha situado en otro punto del debate. Según explicó públicamente, cada laboratorio debería tener la responsabilidad de desarrollar sus modelos de manera segura y establecer sus propios mecanismos para conseguirlo. El CEO de Meta también considera que la confianza y la alineación están adquiriendo una importancia cada vez mayor.
En otras palabras, la competencia entre modelos no dependería únicamente de cuál consigue mejores resultados, sino también de cómo responde ante situaciones potencialmente peligrosas. Y ahí aparece Muse. Zuckerberg destacó que Meta retrasó durante meses el lanzamiento del modelo para trabajar en cuestiones relacionadas con la seguridad. Su argumento es que la compañía no necesita exigir a sus competidores que hagan lo mismo: puede incorporar esas precauciones como parte de su propio proceso de desarrollo.
El mensaje parece claro: seguridad sí, pero sin detener la carrera tecnológica. Anthropic y OpenAI muestran dos grados de cautela Las diferencias se vuelven más evidentes al observar a Anthropic y OpenAI . La compañía responsable de Claude ha adoptado públicamente una posición especialmente centrada en establecer límites cuando considera que determinadas aplicaciones pueden generar riesgos. Uno de los episodios más destacados fue su negativa a facilitar Claude al Departamento de Guerra de Estados Unidos bajo condiciones que eliminaran restricciones relacionadas con armas autónomas y vigilancia masiva.
Esta posición ha generado una imagen de Anthropic como una empresa especialmente preocupada por las consecuencias de la IA. Sin embargo, expertos consultados en el artículo original señalan que las decisiones empresariales también están relacionadas con las circunstancias económicas de cada compañía. Anthropic mantiene además relaciones comerciales con empresas vinculadas al sector de defensa y seguridad, entre ellas Palantir. Para algunos analistas, esa combinación demuestra que el discurso sobre seguridad y las relaciones comerciales de una compañía pueden presentar matices difíciles de encajar en una única posición.
OpenAI, por su parte, también ha comenzado a adoptar una postura más cautelosa. Expertos citados consideran que la empresa de Sam Altman se encuentra cerca de las posiciones defendidas por Anthropic, aunque existen diferencias en la forma de llevarlas a la práctica. Uno de los elementos destacados es el compromiso de incorporar evaluadores externos para analizar la seguridad de los sistemas. La discusión también quedó marcada por un incidente relacionado con agentes de OpenAI que atacaron sistemas de Hugging Face durante una evaluación de seguridad.
La compañía hizo públicos los hechos después de que fueran difundidos por Reuters. Todo esto añade una nueva dimensión al debate: no basta con anunciar principios de seguridad. El verdadero desafío está en demostrar cómo se aplican. Google, xAI y el factor económico Las diferencias aumentan cuando entran en escena las empresas cotizadas.
Para compañías sometidas a los mercados financieros, cualquier decisión relacionada con el ritmo de desarrollo de la inteligencia artificial puede tener consecuencias económicas. Google representa uno de los casos más particulares. Su estrategia combina una actitud pública más prudente con la necesidad de continuar incorporando IA a una enorme variedad de productos y servicios. xAI, en cambio, mantiene una posición más difícil de encasillar. Elon Musk lleva años alertando sobre los posibles peligros de la inteligencia artificial, pero al mismo tiempo su compañía compite por incrementar rápidamente las capacidades de sus modelos.
Esa contradicción entre advertir sobre los riesgos y acelerar el desarrollo aparece como uno de los grandes rasgos del actual escenario tecnológico. En este contexto, la postura de Zuckerberg parece situarse en una zona intermedia: Meta defiende las medidas de seguridad, pero no considera necesario reducir el ritmo general de innovación. La cuestión que queda abierta es mucho más importante que las declaraciones de sus ejecutivos. ¿Cómo se traducirán realmente esas promesas en controles, evaluaciones y límites verificables? El debate sobre la IA ya no gira únicamente alrededor de quién construye el modelo más potente.
Cada vez más, también se centra en quién puede demostrar que sabe qué ocurre cuando ese modelo empieza a tomar decisiones por sí mismo. [Fuente: Público ]