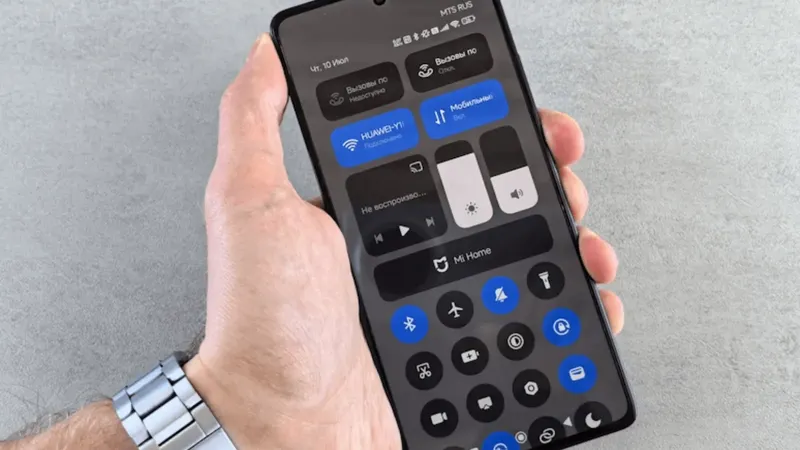
La mayoría de usuarios utilizamos el móvil a diario para chatear, realizar llamadas, escribir notas de asuntos confidenciales e incluso para comprar online y hacer gestiones bancarias. Por ese motivo, es importante que mantengamos el smartphone seguro frente a ciberataques. Si quieres reducir la exposición de tu móvil, hay dos conexiones que conviene desactivar cuando no vayas a utilizarlas fuera de casa: el WiFi y el Bluetooth. La última Encuesta sobre Equipamiento y Uso de Tecnologías de la Información y Comunicación (TIC) en los Hogares realizada por el INE (Instituto Nacional de Estadística) señala que el 99,5% de los hogares españoles cuenta con al menos un miembro de entre 16 y 74 años con teléfono móvil.
Estos aparatos los utilizamos para prácticamente todo y muchas veces almacenamos información confidencial a la que un ciberdelincuente podría tener acceso si no tenemos cuidado. Muchas personas tienen activados el Bluetooth y el WiFi todo el tiempo. Si no vas a usarlos fuera de casa, apagarlos reduce conexiones innecesarias y limita las opciones de que el móvil interactúe con dispositivos o redes desconocidas. ¿Por qué hay que desactivar el Bluetooth en la calle? Si no necesitas utilizar Bluetooth fuera de casa, desactivarlo añade una pequeña capa de seguridad.
Cuando este tipo de conectividad está encendida, emite una señal que otros dispositivos pueden detectar. Si te cruzas con un atacante, puede aprovechar vulnerabilidades para conectarse a tu móvil e instalar malware o robar tus datos. Así es el ataque Bluesnarfing Estos ataques se conocen como Bluesnarfing y afectan principalmente a dispositivos no actualizados con el Bluetooth activado. El Instituto Nacional de Ciberseguridad (Incibe) señala que este concepto combina las palabras del inglés ‘Bluetooth’ y ‘snarf’, que significa «copiar o extracción indiscriminada de datos sin permiso».
Según explica el Incibe en su página web, consiste en una práctica en la cual los piratas informáticos acceden de forma no autorizada a dispositivos con esta tecnología de conexión inalámbrica para extraer información privada (contactos, mensajes, correos electrónicos, archivos…). Para llevar a cabo esta acción maliciosa, el atacante deberá estar relativamente cerca del dispositivo, aunque el alcance exacto depende de la tecnología Bluetooth, el dispositivo y las condiciones del entorno. INCIBE utiliza como referencia una distancia de unos 15 metros Cabe señalar que el riesgo de ser víctima de Bluesnarfing es menor en dispositivos modernos. Los modelos compatibles con el estándar Bluetooth 5.0 y superiores cuentan con protocolos de seguridad reforzados, como LE Secure Connections.
Normalmente, piden permiso antes de vincularse. No obstante, es mejor tener el móvil actualizado y desconectar este tipo de conexión inalámbrica si no se usa para evitar que los hackers aprovechen vulnerabilidades que pueden surgir. ¿Por qué desactivar la conexión WiFi antes de salir de casa? Los expertos en ciberseguridad también recomiendan desactivar la conexión WiFi antes de salir de casa. Mantener el WiFi activado permite que el móvil siga buscando redes disponibles y pueda volver a conectarse a redes que ya tiene guardadas.
De hecho, los profesionales aconsejan que evitemos conectarnos a una red abierta y que usemos mejor los datos a menos que tengamos una suscripción a un servicio de VPN como Surfshark, que puedes contratar desde 1,99 € al mes. Si dejas el WiFi encendido, el móvil puede conectarse automáticamente a redes que ya tenga guardadas. Un atacante puede intentar imitar una red conocida o crear un punto de acceso malicioso. Con ello, consigue engañar al usuario.
Es cierto que los sistemas actuales aplican distintas protecciones y no basta necesariamente con copiar el nombre de una red para conseguir una conexión automática. Así es el ataque Man-in-the-middle Si te conectas sin querer a una red maliciosa y alguien intercepta tus comunicaciones, significará que estás siendo víctima de un ataque conocido como Man-in-the-middle. Una red maliciosa puede usarse para interceptar tráfico, redirigir al usuario a páginas falsas o manipular determinadas conexiones. Actualmente, existen tarifas de datos móviles ilimitadas o con muchos gigabytes con los que puedes conectarte en todo momento a Internet.
Lo recomendable es utilizar esta opción y evitar utilizar redes WiFi siempre que te encuentres en la calle. Pero, si necesitas conectarte en un bar o un hotel, trata de no usar aplicaciones con datos privados (Gmail, app bancaria, etc.) y, si no tienes otra opción, activa una VPN. ¿Tengo que desactivarlas en casa? Por lo general, cuando estamos en casa, estamos a salvo de este tipo de prácticas nocivas de piratas informáticos. Lo normal es mantenerse conectado a la red WiFi de casa, por lo que siempre estaremos usándola y no deberíamos estar en riesgo de conectarnos a una señal fraudulenta.
Además, los ataques a través de Bluetooth se realizan cuando el hacker está cerca, a unos 15 metros de distancia. Por lo tanto, se reduce al máximo el problema si lo mantenemos activado en casa pese a no utilizarlo. No obstante, desactivarlo si no lo usas te podría ayudar a ahorrar algo de batería.