En las últimas horas ha saltado la noticia del descubrimiento de una vulnerabilidad de seguridad en distintos routers que cuentan con chips fabricados por Broadcom. La mala noticia es que algunos de los modelos afectados se están utilizando en España, aunque, por fortuna, no se trata de dispositivos de última generación. Esto significa que la cantidad de usuarios que los estará utilizando no será tan elevada como si se hubiera producido un incidente con los routers WiFi 6 o WiFi 7, por ejemplo. La publicación que ha realizado en X un investigador conocido como Quentin Kaiser ha desvelado la existencia de una vulnerabilidad en el software WiFi de la marca Broadcom en multitud de modelos de router.
El análisis que ha llevado a cabo en las últimas horas le ha permitido descubrir que hay distintos países afectados, entre los que se encuentra España. En estos momentos ya hay una lista de routers afectados y una serie de detalles sobre el riesgo de seguridad que sufren los routers, lo que podrían hacer los hackers con el acceso e incluso lo que sería necesario para solucionarlo. Como indicamos, la buena noticia es que no es algo que esté ocurriendo con routers de última generación y tampoco se trata de un problema que se haya generado como responsabilidad de las operadoras, sino que el error viene de la mano de Broadcom. ¿Qué ocurre exactamente? Durante el evento Hexacon 2026 que se ha realizado en los últimos días, se ha puesto sobre la mesa la investigación, la cual se ha convertido en uno de los temas más comentados en el entorno de la seguridad.
Por lo que cuenta, el fabricante Broadcom está al tanto desde 2018 del fallo que sufren sus chips, pero no habría llevado a cabo los pasos necesarios para solucionarlo. Se habla de millones de dispositivos afectados, con 1,5 millones simplemente en Bélgica, que ha sido la región donde se ha realizado la investigación. Quentin Kaiser@qkaiserjust confirmed the presence of Broadcom’s vulnerable wps_monitor in ZTE F680 v4 deployed by MasMovil, ThailandToT, Telkom, Linkstar, Mnc, Viettel, VNPT, EgyptTEData, Ais, MTN, FranceReunicable, RTC, Indosat, MAXCom, EKT, OSP, and Moldtelecom https://t.co/Q5o5dwqQjaadd ZTE F680 v4 by qkaiser · Pull Request #1 · qkaiser/broadcom-wpsDe github.com17 de octubre, 2026 • 19:49 23 1 Para realizar esta investigación avanzada y llegar hasta el fondo de lo que está ocurriendo con los routers, el desarrollador se ha apoyado en una IA avanzada. Así es como ha llegado a descubrir toda la información del incidente.
La conclusión que sacan algunos de los especialistas es que se trata de un fallo que, posiblemente, requerirá no solo la intervención del propio fabricante, sino también de las operadoras. No obstante, quedaría en el aire saber si las operadoras ya están al tanto de ello. Es posible que los usuarios no tengan que preocuparse, en especial porque, en otros casos, entidades como Movistar ya han demostrado estar a la cabeza en lo que se refiere a implementar medidas de seguridad para evitar problemas. Lo que necesitarían hacer las operadoras será lanzar una nueva versión del firmware, puesto que, incluso desactivando el WPS, queda remanente un monitor WPS que Broadcom se tiene que asegurar de eliminar.
La vulnerabilidad, por lo tanto, requiere cierto trabajo. La vulnerabilidad se encuentra en el chip WiFi que tienen los routers afectados, siendo un problema serio, puesto que los atacantes pueden llegar a tener acceso general al control del dispositivo desde una conexión externa. Esto implicaría poder llegar a controlar el router a distancia e incluso ejecutar código, lo que podría poner en riesgo las conexiones y terminales de los usuarios afectados. Para saber más sobre la parte técnica de la vulnerabilidad, Kaiser ha publicado una guía completa.
Modelos afectados La lista incluye una serie de routers clásicos, pero que todavía se están utilizando en España. Las operadoras afectadas serían Movistar y Orange, incluyendo algunas marcas como MásMóvil, Jazztel u O2, dependiendo de cada dispositivo. El listado de routers afectados ha sido publicado por el investigador en Github y es posible que haya otros modelos que también se hayan llegado a usar en cierta medida, pero de momento parece que se limita a los dispositivos que te vamos a detallar. En Movistar y O2 se encuentran los dispositivos Askey HGU RTF3505VW, MitraStar HGU GPT-2541GNAC y Comtrend VG8050.
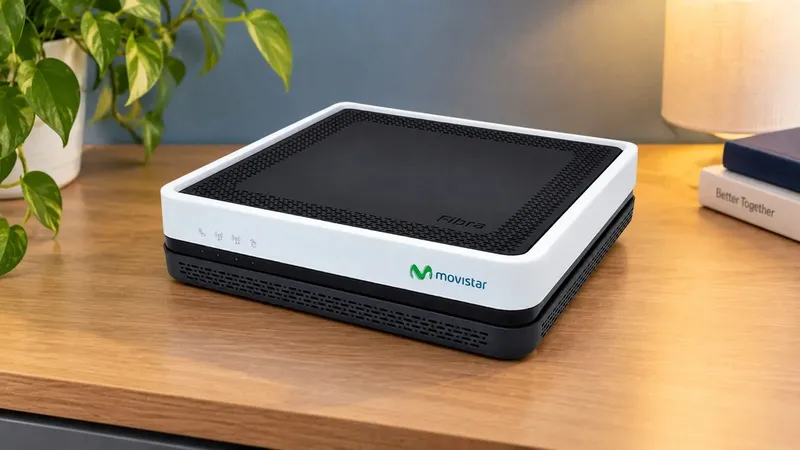
Algunos de ellos, como el MitraStar HGU GPT-2541GNAC son equipos clásicos e identificables, como el que puedes ver en la imagen encabezando esta noticia. Como te indicamos, no se trata de los últimos modelos, cuya tecnología ya no estaría exponiéndolos a este tipo de riesgo. Además, los modelos afectados serían dispositivos concretos en cuanto a sus versiones. Por ejemplo, el Askey HGU RTF3505VW estaría afectado hasta, como poco, la versión con firmware 203_n43.
Según los resultados de la investigación, el MitraStar estaría afectado hasta, al menos, la versión con firmware 100VNJ0b38. En el caso de las marcas de Orange, como MásMóvil o Jazztel, la lista incluiría el Zte F680 v4 y el Sagemcom Fast 5656. Si tienes alguno de estos dispositivos, no habría que entrar en pánico, siendo más recomendable esperar confirmación de las operadoras. Es posible que ellas ya hayan tomado medidas y que no haya que preocuparse por los dispositivos, así que estamos esperando confirmación.