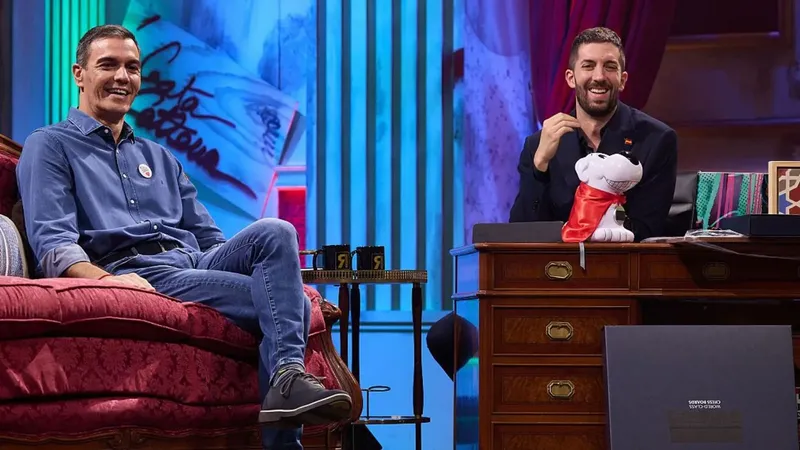
«Si al día apagas el móvil 5 minutos, eso hace que el móvil se proteja frente a los virus» Explicó Sánchez durante su conversación con David Broncano en La 1 de RTVE. Fue más allá y recomendó apagar el teléfono también durante las reuniones de trabajo, no solo para evitar distracciones sino como parte de la misma rutina que, según contó, le trasladó el equipo técnico de Presidencia tras el episodio de espionaje que sufrió su terminal. La seguridad del móvil preocupa cada vez más, y es que ahí guardamos fotos, contraseñas, datos bancarios y conversaciones que a cualquier ciberdelincuente le interesan. Por eso cualquier truco que mejore la protección sin instalar nada adicional despierta curiosidad, y más si llega de alguien que ya vivió en primera persona un caso de espionaje tan sonado como el de Pegasus. ¿Qué le aconsejó a Sánchez el equipo de Sistemas de Moncloa?
El consejo llegó después de que el móvil de Sánchez quedara comprometido por Pegasus, el software espía desarrollado por la empresa israelí NSO Group, en un episodio que se remonta a hace unos cuatro años, según ha trascendido. Desde entonces, el equipo de Sistemas de Moncloa le recomendó apagar el terminal brevemente cada día como medida preventiva frente a amenazas que necesitan mantenerse activas de forma continuada para sobrevivir. Apagar y volver a encender el teléfono no es un gesto vacío: tiene relación con cómo funcionan ciertos tipos de malware, sobre todo los que se ejecutan de forma temporal en la memoria del dispositivo sin instalarse de manera permanente en el sistema de archivos. El matiz importante es que no hay evidencia general de que cinco minutos concretos ofrezcan más protección que cualquier otro reinicio: lo que marca la diferencia es interrumpir la ejecución de esos procesos en ese momento, no la duración exacta del apagado.
Te lo explicamos con más detalle a continuación. ¿Por qué un simple reinicio corta algunas infecciones? El móvil guarda en la memoria RAM los procesos que están en marcha en cada momento. Al apagarlo por completo, esa memoria se borra y cualquier código que solo viva ahí pierde su posición: tiene que empezar de nuevo si quiere seguir operando. En ataques que aprovechan vulnerabilidades del sistema sin instalar una aplicación visible, reiniciar el terminal obliga a quien ataca a repetir el proceso de intrusión para recuperar el acceso.
El límite de este hábito está en el malware persistente: si el virus ha logrado modificar archivos del sistema o configuraciones de arranque, volverá a ejecutarse en cuanto enciendas el teléfono de nuevo, sin que el apagado le haya afectado. Apagar el móvil ayuda frente a amenazas puntuales, pero no sustituye a un análisis de seguridad completo ni elimina cualquier tipo de virus: es una capa de protección más, no una solución definitiva, y conviene no confiarse solo en este gesto. ¿Qué dice realmente la guía de la NSA sobre reiniciar el móvil? La recomendación de Sánchez coincide en el fondo con las pautas de otros organismos de ciberseguridad, aunque difiere en la frecuencia. La guía Buenas Prácticas para Dispositivos Móviles 2, publicada por la NSA (la Agencia de Seguridad Nacional de Estados Unidos), aconseja apagar y encender el terminal de forma periódica para mitigar amenazas, pero fija esa pauta en una vez por semana, no a diario.
El documento no detalla que el apagado deba durar exactamente cinco minutos: la clave está en el reinicio en sí, que limita el tiempo de exposición del dispositivo y borra los rastros que puedan quedar en la memoria frente a ataques que no necesitan que toques ningún enlace para activarse. La diferencia de frecuencia entre ambas recomendaciones, diaria para Sánchez y semanal para la NSA, no invalida ninguna de las dos: las dos apuntan a la misma idea, cortar la continuidad de un proceso malicioso antes de que se asiente. ¿Qué otras medidas protegen tu móvil además de apagarlo? Apagar el terminal es útil, pero no es tu única línea de defensa ni la más determinante. Combínalo con hábitos más sencillos, y en muchos casos más eficaces, para blindar los datos bancarios, las fotos o las conversaciones que guardas en el móvil. - Mantén actualizados el sistema operativo y las aplicaciones: las actualizaciones corrigen buena parte de las vulnerabilidades que explotan los ataques. - Evita descargar archivos de fuentes desconocidas: instalar aplicaciones solo desde tiendas oficiales reduce de forma notable el riesgo de infección. - Reinicia el dispositivo de forma periódica: la NSA sitúa esta pauta en una vez por semana, frente a la rutina diaria que sigue Sánchez.